
A sorozat első részében azt vizsgáltuk, hogyan használják ki a támadók az emberi tényezőt social engineering technikákkal. Itt a második részben két, egymással szorosan összefüggő témát járunk körül: a mesterséges intelligencia kettős szerepét a kiberbiztonságban, valamint azt, hogyan gyűrűznek be a geopolitikai feszültségek a vállalati ellátási láncokba.
Mesterséges intelligencia: fegyver a támadók kezében, kockázat a cégen belül
A mesterséges intelligencia napjaink egyik legnagyobb üzleti lehetősége és egyben az egyik legkomolyabb, gyakran alábecsült biztonsági kockázata is. Ez a téma két irányból közelíthető, és mindkettő közvetlenül érinti a vállalatokat.
Az AI mint támadási eszköz
A biztonsági szakértők négy fő AI-alapú támadási mintát azonosítanak:
- hiperperszonalizált célzott adathalászat nagy tömegben,
- deepfake hang vezetői csaláshoz,
- szintetikus identitás belső hozzáférés megszerzéséhez, és
- AI-alapú, több csatornát kombináló pretexting.
A hangklónozás technológiája különösen aggasztó ütemben fejlődik: a legtöbb kereskedelmi forgalomban elérhető eszközzel mindössze néhány másodpercnyi tiszta hanganyag is elegendő egy meggyőző hangklón elkészítéséhez. A deepfake-kel összefüggő csalási veszteségek az Egyesült Államokban 2025-ben megközelítették az 1,1 milliárd dollárt, ami nagyjából a háromszorosa az előző évi összegnek.
A „Shadow AI” jelenség: a belső, láthatatlan kockázat
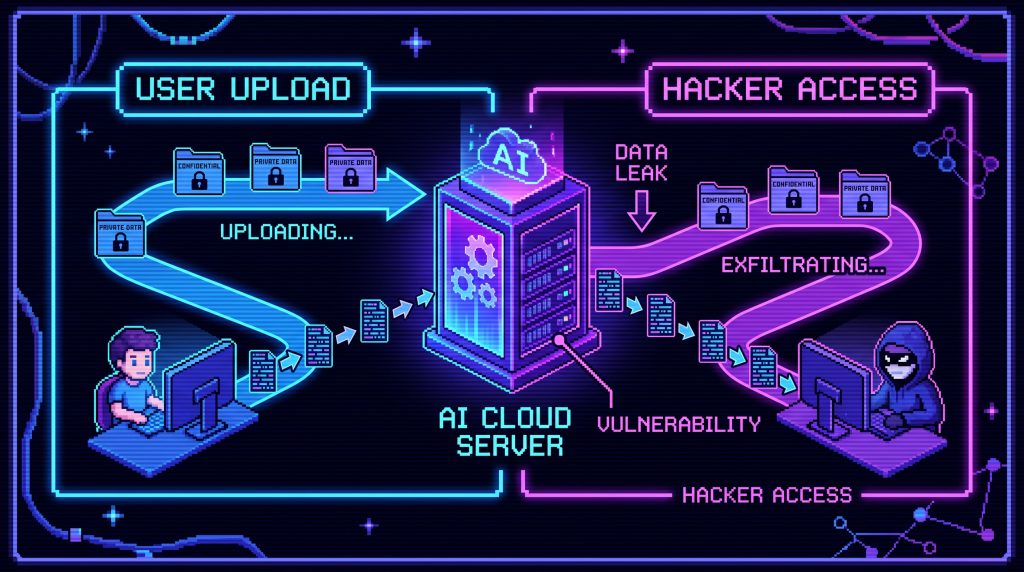
Ez a rész a hazai vállalatok számára is kifejezetten aktuális. Egy friss iparági felmérés szerint a munkavállalók 83%-a szerint a kollégák már aktívan használnak generatív AI-eszközöket a mindennapi munkájukban, ugyanakkor a szervezeteknek mindössze 31%-a rendelkezik átfogó, hivatalos AI-használati szabályzattal. Ez a szabályozási rés komoly kockázatokat rejt:
- Adatszivárgás — üzleti szempontból érzékeny információk, ügyféladatok vagy forráskód kerülhet ki egy nyilvános chatbot-felületre.
- GDPR-kockázat — a beírt adatok az Európai Unión kívül is tárolódhatnak.
- Kontrollvesztés — a szervezetek jelentős része nem tudja, milyen konkrét kéréseket küldenek a munkavállalók a generatív AI-eszközöknek.
A kockázat egyáltalán nem elméleti: 2023-ban a Samsung mérnökei belső vállalati dokumentumokat és bizalmas forráskódot töltöttek fel egy publikus AI-chatbotba munkafolyamat-gyorsítás céljából. Az eset adatszivárgáshoz vezetett, és azóta is tankönyvi példaként hivatkoznak rá.
Vállalati védekezés AI-kockázatok ellen
- Dokumentált AI-használati szabályzat, amely egyértelműen rögzíti, milyen adat NEM kerülhet be egyetlen AI-eszközbe sem.
- Engedélyezett, auditálható vállalati AI-platform kijelölése a nem ellenőrzött, ingyenes eszközök helyett.
- DLP (adatszivárgás-megelőzési) megoldások bevezetése.
- Rendszeres képzés, amely nem tiltásra, hanem tudatos, biztonságos AI-használatra épít.
Geopolitikai fenyegetések és az ellátási lánc biztonsága
Elsőre talán távolinak tűnhet, hogy egy nemzetközi konfliktus hogyan érinthet egy közepes méretű hazai vállalatot, pedig a mai kiberfenyegetési térkép egyértelműen megmutatja, hogy a geopolitikai feszültségek közvetlenül lecsapódnak a vállalati IT-biztonságban is.
Mit mutatnak a friss adatok?
A hazai kiberfenyegetés-elemzések szerint a 2026-os helyzetképet elsősorban a geopolitikai feszültségek határozzák meg: iráni kötődésű csoportok mellett orosz, kínai és észak-koreai állami hátterű szereplők is folyamatosan aktívak Európában. Fontos hangsúlyozni, hogy ezeknek a csoportoknak elsődleges célja jellemzően nem a közvetlen rombolás, hanem a tartós, észrevétlen hozzáférés megszerzése, adatlopás, és a kritikus ellátási láncok folyamatos megfigyelése.
Uniós szinten a legfrissebb, közel 5000 incidenst feldolgozó fenyegetettségi jelentés szerint a közigazgatás, a közlekedés, a digitális infrastruktúra, a pénzügyi és a feldolgozóipari szervezetek a fő célpontok, a domináns incidenstípus a szolgáltatásmegtagadásos (DDoS) támadás, a legjelentősebb kockázatot pedig továbbra is a zsarolóvírusok jelentik. A World Economic Forum idei globális kockázati jelentése szerint a geogazdasági konfrontáció – vagyis az államok közötti, gazdasági eszközökkel vívott konfliktusok elmélyülése – az év legnagyobb globális kockázata, közvetlenül a fegyveres konfliktusok és a dezinformáció terjedése előtt.
Miért érinti ez a beszállítói láncot?
Egy cég nem csak közvetlen célpontként van kitéve ezeknek a kockázatoknak, hanem beszállítóként, partnerként vagy szolgáltatóként is. Az ellátási lánc leggyengébb láncszeme nagyon gyakran nem a nagyvállalat maga, hanem egy kisebb beszállító vagy partner, amelynek biztonsági szintje nem tart lépést a kockázatokkal. Egyetlen kompromittált beszállítói hozzáférés az egész partnerhálózatot veszélybe sodorhatja.
Vállalati védekezés geopolitikai és ellátási lánc kockázatok ellen
- Beszállítói kockázatértékelés — tudjátok, milyen hozzáférése van egy-egy partnernek a rendszereitekhez.
- Naprakész incidenskezelési terv, amelyet nem csak papíron, hanem gyakorlatban is teszteltek.
- Rendszeres sérülékenységvizsgálat és patch-menedzsment, különösen a kritikus rendszereket használó szervezeteknél.
- Redundancia és mentési stratégia, hogy egy esetleges incidens ne jelentsen teljes üzemleállást.
A sorozat következő része
Eddig a kifinomult, komplex fenyegetésekről volt szó. A sorozat záró részében visszatérünk a gyökerekhez: bemutatjuk, milyen egyszerű, azonnal bevezethető szokásokkal állítható meg a támadások túlnyomó többsége és összefoglaljuk, mit tehetünk mi, hétköznapi felhasználók a saját és szervezetünk biztonságáért.
⬅️ Előzmény: 1. rész — Manipuláció és social engineering
➡️ Folytatás: 3. rész — Alapvető kiberhigiénia és gyakorlati összefoglaló