Sorozatunk első és második részében olyan kifinomult fenyegetésekről volt szó, mint a social engineering, a deepfake-alapú csalások, a Shadow AI vagy az állami hátterű támadócsoportok. Ebben a záró részben visszatérünk a gyökerekhez, hiszen a valóság az, hogy a sikeres kibertámadások túlnyomó többsége nem ezeken, hanem egyszerű, elkerülhető hibákon múlik.
Alapvető kiberhigiénia: az egyszerű szokások, amelyek a legtöbb támadást megállítják
Miért kritikus még mindig a jelszó és a hitelesítés?
A hitelesítő adatok, vagyis a jelszavak a kibertámadások mintegy 22%-ánál jelentik a kiindulási pontot egy nemzetközi adatvédelmi incidens-jelentés szerint. A megoldás nem igényel komoly technikai beruházást: egy jelszókezelő és a kétlépcsős hitelesítés bevezetése önmagában is drasztikusan csökkenti a kockázatot.Miért nem elég csak a jelszó?
Mert egy megszerzett, egyetlen jelszó különösen, ha több fiókon is ugyanazt használják — az egész digitális identitást felnyithatja. A többfaktoros hitelesítés (MFA) itt jelenti a második védelmi vonalat: még ha egy jelszó ki is szivárog, az MFA nélkül a támadó már sokkal nehezebben tud belépni.Miért fontos a folyamatos frissítés?
A friss hazai fenyegetéselemzések rendszeresen figyelmeztetnek, hogy a kritikus rendszereket érintő súlyos sérülékenységek jelentős része távolról kihasználható. Vagyis megfelelő frissítés és javítás hiányában a támadóknak szinte nyitott ajtót jelentenek.A négy alapszabály, amit minden vállalatnak be kell vezetnie
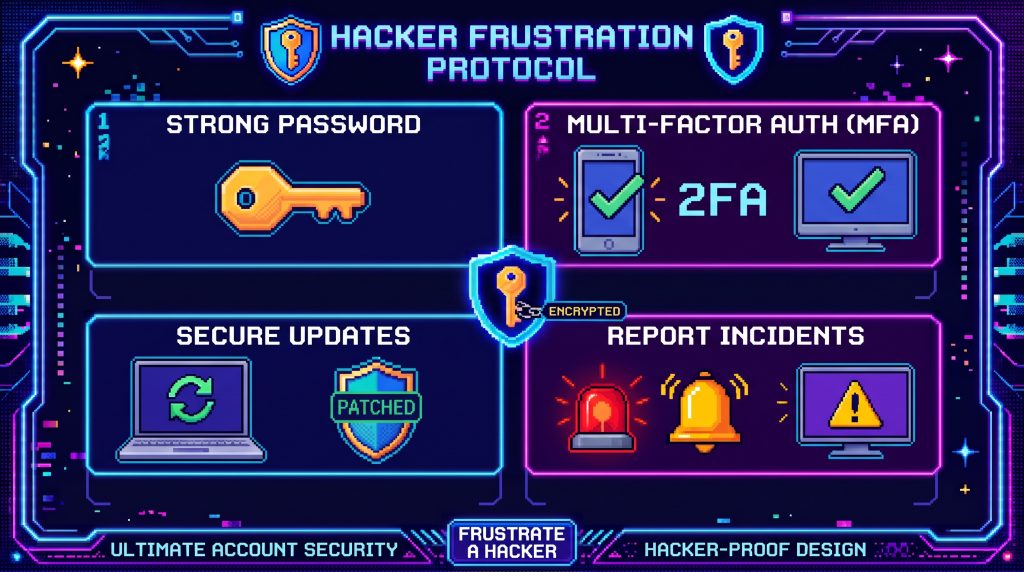
- Erős, egyedi jelszó minden fiókhoz + megbízható jelszókezelő.
- Többfaktoros hitelesítés (MFA) mindenhol, ahol elérhető.
- Gyanús üzenetek és incidensek azonnali jelentése.
- Rendszeres szoftverfrissítés és patch-menedzsment.
Mit tehetünk mi, hétköznapi emberek?
A vállalati intézkedések mellett minden munkavállaló, sőt minden internetező tehet a saját és a szervezete biztonságáért:
- Használj jelszókezelőt, és soha ne alkalmazd ugyanazt a jelszót két különböző fiókon.
- Kapcsold be a kétlépcsős hitelesítést (MFA) minden fontos fiókodon. Nemcsak a munkahelyin, hanem a személyes e-mail- és banki fiókjaidon is.
- Legyél gyanakvó a sürgető hangvételű üzenetekkel és hívásokkal szemben, ha valami „azonnal” kell, az szinte mindig gyanú jele. Ellenőrizd vissza egy ismert, hivatalos csatornán.
- Ne oszd meg érzékeny adataidat egy AI-chatbottal, amíg nem vagy biztos abban, hogy az megfelel a vállalati szabályzatnak.
- Frissítsd rendszeresen a telefonodat, laptopodat és okoseszközeidet, lehetőleg automatikus frissítéssel.
- Jelentsd a gyanús eseteket! Egy időben jelzett gyanús e-mail sokszor egy egész szervezetet védhet meg.
Összefoglalás: a kiberbiztonság közös felelősség
A 2026-os Kiberbiztonsági Hónap üzenete egyértelmű: a technológiai védelem önmagában nem elég, ha a mögötte álló emberi tényezőt figyelmen kívül hagyjuk. Ahogy a sorozat három részében láttuk — a social engineeringtől a mesterséges intelligencia kettős kockázatán át a geopolitikai fenyegetésekig — egyetlen tudatos döntés, vagy éppen egyetlen figyelmetlenség jelentős különbséget tehet. A jó hír, hogy a legtöbb kockázat kezelhető: nem szükséges hozzá hatalmas technológiai beruházás, csupán következetesség, tudatosság és egy jól felkészített csapat. Ahogy az idei kampány mottója is üzeni: “Don’t make it easy for them” vagyis “Ne tedd könnyűvé a dolgukat”.Ha vállalatod szeretné felmérni jelenlegi kiberbiztonsági érettségét, vagy támogatásra van szüksége a sorozatban tárgyalt területek bármelyikén, keresd csapatunkat egy díjmentes konzultáció keretében.
⬅️ Előzmények: 1. rész — Social engineering | 2. rész — AI és geopolitika